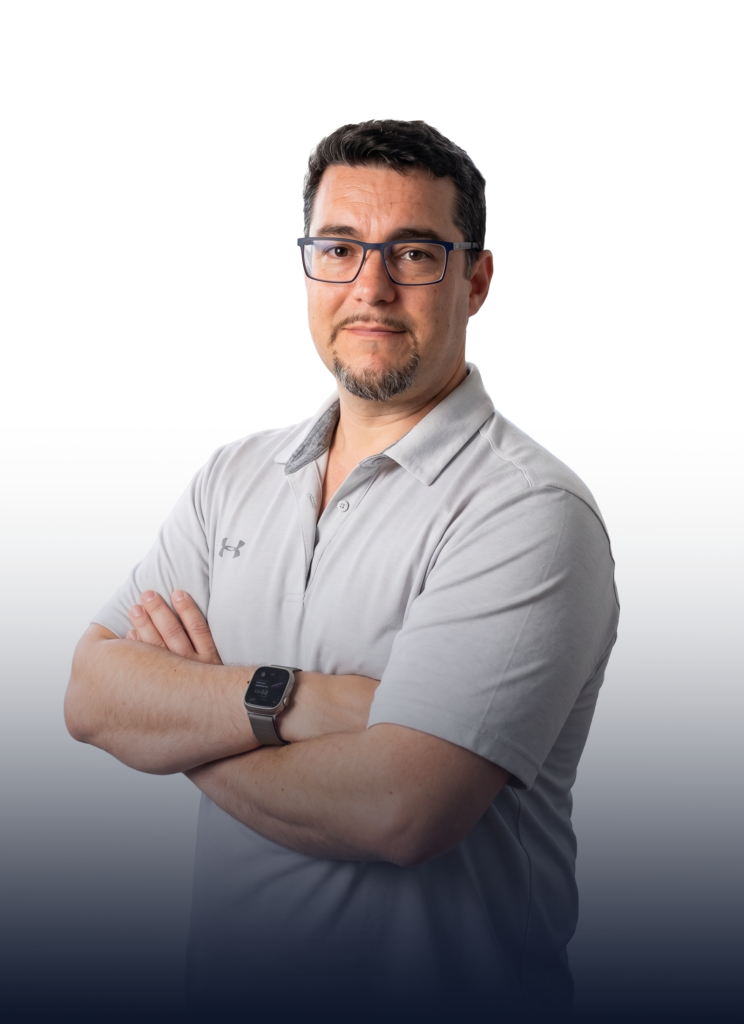
Zuverlässige IT-Sicherheit erfordert persönliche Verantwortung statt anonymer Service-Hotlines. Bei Neolex IT sprechen Sie daher direkt mit mir: Dimitrios Alexiou.
Als zertifizierter Cisco CCNP Security habe ich über acht Jahre lang kritische Infrastrukturen (KRITIS) für Universitätskliniken aufgebaut. Dieses kompromisslose Sicherheitsniveau bringe ich nun in den Mittelstand.
Für Sie bedeutet das: Jede Maßnahme wird sauber geplant, lückenlos dokumentiert und kontinuierlich geprüft. Ich verantworte Ihre IT-Sicherheit persönlich – damit Sie sich mit einem sicheren Gefühl voll auf Ihr Kerngeschäft konzentrieren können.
• Im Tagesgeschäft: Garantierte Reaktionszeit innerhalb einer Stunde.
• Im Notfall: 24/7-Eingreifen bei kritischen Vorfällen (wie Ransomware) über unser angeschlossenes Security Operations Center (SOC).
• Klarer Status: Übersicht der abgewehrten Bedrohungen und geschlossenen Schwachstellen der letzten 30 Tage.
• Messbarer Fortschritt: Transparente Darstellung, wie sich Ihr Sicherheitsniveau entwickelt hat.
• Konkrete Handlungsempfehlungen: Klare, priorisierte Vorschläge für die nächsten sinnvollen Schritte.
• Belastbare Nachweise: Perfekte Dokumentation für Ihre Cyberversicherung, Wirtschaftsprüfer und zur Erfüllung von Richtlinien (DSGVO, NIS2).
• Planbarkeit: Vorhersehbare Kosten statt teurer Notfalleinsätze.
• Verbindlichkeit: Ein fester Ansprechpartner, der echte Verantwortung übernimmt.
• Sicherheit: Belastbare Dokumentation minimiert Ihr Compliance-Risiko.
„Wir wissen, wo Sie heute stehen – und priorisieren, was wirklich Risiko mindert.“
• Netzwerkanalyse
• Microsoft 365 Check
• Active Directory Prüfung
• Maßnahmenplan & Priorisierung
„Wir setzen um – sauber, dokumentiert, nachvollziehbar.“
• Technische Umsetzung & Support
• Firewall, AD-Hardening, M365-Tuning
„Was umgesetzt wurde, muss auch wirken – wir prüfen das.“
• Kontrolle & Nachjustierung
• Validierung der Konfigurationen
„Bedrohungen ändern sich – Ihr Schutz wächst mit.“
• Langfristige Betreuung
• Monitoring, Patch, Awareness, Audits
• Anpassung an neue Bedrohungslagen
„Wir wissen, wo Sie heute stehen – und priorisieren, was wirklich Risiko mindert.“
Klarer Maßnahmenplan & Priorisierung
„Wir setzen um – sauber, dokumentiert, nachvollziehbar.“
Technische Umsetzung & Support
Firewall, AD-Hardening & M365-Tuning
„Was umgesetzt wurde, muss auch wirken – wir prüfen das.“
Systematische Kontrolle & Nachjustierung
Validierung aller umgesetzten Konfigurationen
„Bedrohungen ändern sich – Ihr Schutz wächst mit.“
Langfristige Betreuung (Monitoring, Audits, Patches)
Proaktive Anpassung an neue Bedrohungslagen
Wir prüfen Architektur, Verkabelung, VLANs, Firewall-Regeln und interne Kommunikationspfade. Sie erhalten Klarheit über Schwachstellen und Sicherheitsrisiken im Netzwerk – verständlich dokumentiert.
Wir analysieren Ihre Microsoft 365-Umgebung inkl. Exchange Online, OneDrive, Teams & SharePoint. Fokus: Sicherheitsrichtlinien, MFA, Datenfreigaben und Compliance.
Wir identifizieren ungenutzte Konten, veraltete Gruppenstrukturen und riskante Zugriffsrechte. So reduzieren Sie Angriffsflächen und erhöhen die Kontrolle über Ihre AD-Umgebung.
Auf Basis aller Prüfungen erhalten Sie einen strukturierten Maßnahmenkatalog – priorisiert, nachvollziehbar und technisch umsetzbar. Kein Blabla, sondern klare Schritte zur Verbesserung.